
Tóm tắt nhanh
- Qilin là nhóm ransomware-as-a-service hoạt động từ tháng 9/2022.
- Nhóm dùng mô hình tống tiền kép: đánh cắp dữ liệu rồi mã hóa hệ thống.
- Qilin tuyển cộng tác viên để xâm nhập tổ chức và triển khai ransomware.
- Ưu tiên rà soát khả năng phát hiện xâm nhập, đánh cắp dữ liệu và mã hóa trái phép.
Qilin: mô hình ransomware tống tiền kép và cách tổ chức rà soát nguy cơ
Qilin là nhóm ransomware-as-a-service hoạt động từ tháng 9/2022, sử dụng cộng tác viên để xâm nhập tổ chức và triển khai mã hóa. Nhóm đánh cắp dữ liệu trước khi mã hóa rồi đe dọa công bố; tổ chức nên ưu tiên rà soát khả năng phát hiện xâm nhập, đánh cắp dữ liệu và mã hóa trái phép.
Nội dung bài viết
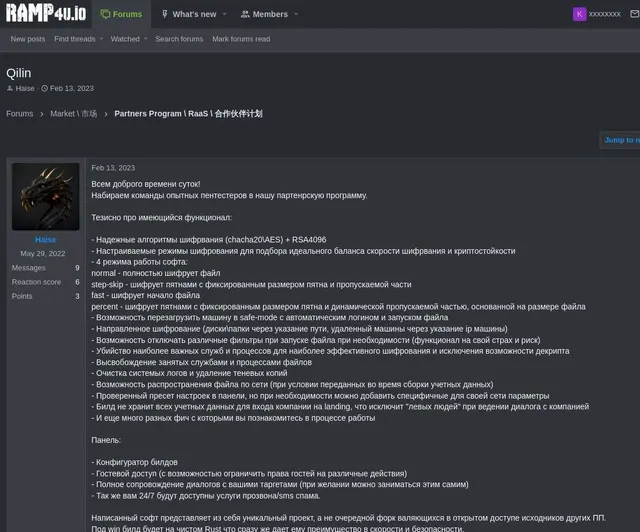
Bài viết của Krebs on Security mô tả cách truy vết danh tính quản trị viên Qilin dùng bí danh Haise, đồng thời trình bày mô hình hoạt động của nhóm. Nội dung và các thông tin được bài viết nêu có thể xem tại bài viết gốc.
Tổng quan và thông tin kỹ thuật
Qilin là chương trình ransomware-as-a-service (RaaS), hoạt động từ tháng 9/2022 và tuyển cộng tác viên để xâm nhập tổ chức, triển khai ransomware. Bài viết tập trung vào việc truy vết quản trị viên sử dụng bí danh Haise.
| Thông tin | Chi tiết |
|---|---|
| Nhóm / chương trình | Qilin, ransomware-as-a-service |
| Thời gian hoạt động | Từ tháng 9/2022 |
| Nội dung bài viết | Truy vết quản trị viên dùng bí danh Haise |
| Nguồn | Krebs on Security |
Phạm vi ảnh hưởng
Qilin tuyển cộng tác viên để xâm nhập các tổ chức và triển khai ransomware. Hồ sơ không xác định sản phẩm hay nhánh phiên bản cụ thể bị ảnh hưởng; nội dung được mô tả là hoạt động nhắm tới các tổ chức.
Cơ chế và tác động
Qilin vận hành mô hình tống tiền kép: đánh cắp dữ liệu nhạy cảm trước khi mã hóa hệ thống, sau đó đe dọa công bố dữ liệu. Cách thức này kết hợp tác động của mã hóa với nguy cơ dữ liệu bị tiết lộ.
Nhóm thu hút affiliate bằng cách đề nghị họ nhận ít nhất 80% khoản tiền tống extortion. Bài viết cho biết Qilin tuyên bố có ít nhất 365 tổ chức nạn nhân trong ba tháng gần nhất; đây là con số do nhóm tuyên bố.
Khắc phục và giảm thiểu
- Ưu tiên rà soát khả năng phát hiện xâm nhập vào tổ chức.
- Rà soát khả năng phát hiện hành vi đánh cắp dữ liệu.
- Rà soát khả năng phát hiện việc mã hóa trái phép.
Hồ sơ không đưa ra bản vá, biện pháp giảm thiểu cụ thể hoặc thời hạn xử lý.
Nguồn tham khảo
Bài viết liên quan
Cairn được dùng trong 25 chiến dịch tấn công tự động nhắm vào ít nhất 19 tổ chức
Unit 42 cho biết nhóm CL-STA-1238 đã dùng framework AI Cairn cùng Zhipu GLM và DeepSeek trong 25 chiến dịch nhắm ít nhất 19 tổ chức. Mười tổ chức bị truy cập trái phép hoặc mất dữ liệu; các đơn vị liên quan nên rà soát tài khoản, thông tin xác thực và dấu hiệu di chuyển ngang.