14/11/2026
CHỈ MỤC LỖ HỔNG & SẢN PHẨM

Tra cứu CVE & sản phẩm

Tìm các bài chia sẻ trên blog theo mã CVE và chủ đề sản phẩm.

15 bài chia sẻ
10 sản phẩm

Chỉ mục các bài viết của blog; nhãn sản phẩm thể hiện chủ đề được đề cập, không thay thế danh sách phiên bản bị ảnh hưởng trong tài liệu gốc.

Xóa bộ lọc

15 bài chia sẻ

Docker Engine API v1.57.0 chuyển sang OpenAPI 3.2: việc cần làm
Thấp

Docker Engine API v1.57.0 chuyển sang OpenAPI 3.2: việc cần làm

Docker Engine API v1.57.0 chuyển đặc tả chính sang OpenAPI 3.2, bổ sung thuộc tính restarting cho sự kiện container die và sửa schema ImageManifestSummary.ImageData. Công cụ phụ thuộc Swagger 2.0 theo từng phiên bản cần lên kế hoạch chuyển đổi trước các phiên bản API tương lai.

Docker
Debian cập nhật postgresql-17 trên trixie: nâng cấp lên 17.12-0+deb13u1
Cao

Debian cập nhật postgresql-17 trên trixie: nâng cấp lên 17.12-0+deb13u1

Debian DSA-6625-1 cập nhật postgresql-17 trên Debian trixie để sửa nhiều lỗ hổng, trong đó có CVE-2026-6460. Rủi ro được nêu gồm thực thi mã tùy ý, xác thực sai, lộ thông tin, từ chối dịch vụ và leo thang đặc quyền. Nâng cấp lên 17.12-0+deb13u1 và rà soát extension liên quan.

CVE-2026-116303CVE-2026-116304CVE-2026-116306CVE-2026-116307CVE-2026-116308CVE-2026-116309CVE-2026-116310CVE-2026-116311 +39 CVE PostgreSQL
CVE-2026-111497: cập nhật Windows, .NET và sản phẩm liên quan để xử lý lỗi Brotli
Khẩn cấp

CVE-2026-111497: cập nhật Windows, .NET và sản phẩm liên quan để xử lý lỗi Brotli

Microsoft công bố CVE-2026-111497, lỗi ghi vượt giới hạn trong Brotli decoder được .NET sử dụng, có thể cho phép nâng quyền qua mạng. Lỗi chỉ tạo điều kiện ảnh hưởng khi ứng dụng chủ động dùng giải nén Brotli; hãy kiểm tra sản phẩm, phiên bản và cài bản cập nhật tương ứng.

CVE-2026-111497 .NETWindows
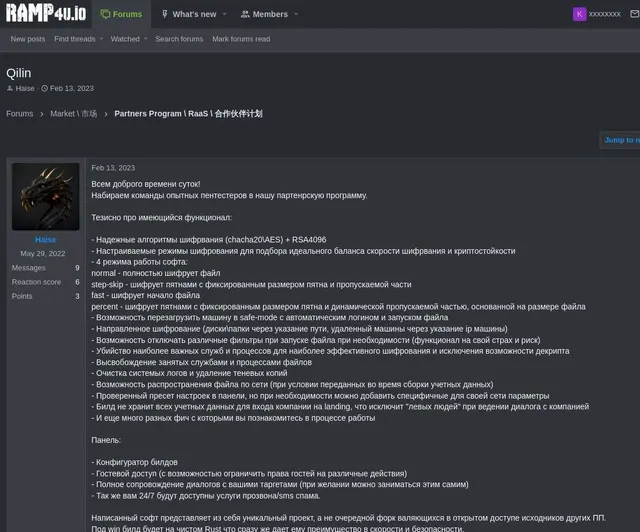
Qilin: mô hình ransomware tống tiền kép và cách tổ chức rà soát nguy cơ
Cao

Qilin: mô hình ransomware tống tiền kép và cách tổ chức rà soát nguy cơ

Qilin là nhóm ransomware-as-a-service hoạt động từ tháng 9/2022, sử dụng cộng tác viên để xâm nhập tổ chức và triển khai mã hóa. Nhóm đánh cắp dữ liệu trước khi mã hóa rồi đe dọa công bố; tổ chức nên ưu tiên rà soát khả năng phát hiện xâm nhập, đánh cắp dữ liệu và mã hóa trái phép.

Meta FAIRChem: lỗi giải tuần tự có thể dẫn đến thực thi mã tùy ý
Cao

Meta FAIRChem: lỗi giải tuần tự có thể dẫn đến thực thi mã tùy ý

ZDI cảnh báo lỗi giải tuần tự dữ liệu không tin cậy trong FAIRChem utils load_inference_model của Meta, có thể cho phép thực thi mã trong tiến trình hiện tại khi người dùng mở tệp độc hại hoặc truy cập trang độc hại. ZDI khuyến nghị hạn chế tương tác với sản phẩm.

Node.js phát hành bản cập nhật bảo mật cho các nhánh 22.x, 24.x và 26.x
Cao

Node.js phát hành bản cập nhật bảo mật cho các nhánh 22.x, 24.x và 26.x

Node.js phát hành cập nhật bảo mật cho các nhánh 22.x, 24.x và 26.x, khắc phục lỗi trong HTTP/2, HTTPS và TLS có thể gây sập máy chủ, rò rỉ bộ nhớ hoặc dữ liệu và vượt qua xác thực chứng chỉ. Hãy kiểm tra phiên bản và nâng cấp theo bản phát hành tương ứng.

CVE-2024-27983CVE-2026-123828CVE-2026-123863CVE-2026-123864CVE-2026-123865CVE-2026-123866CVE-2026-123872CVE-2026-123874 +2 CVE Node.js