
Tóm tắt nhanh
- Cloudflare cảnh báo framework pentest AI như ARTEX có thể tự động mở rộng dò quét và thử nghiệm dịch vụ lộ Internet.
- Trong các sự cố được điều tra, token API tĩnh trong CI/CD đã hỗ trợ pivot giữa các môi trường.
- Rà soát dịch vụ, token và hoạt động bất thường; giảm quyền, thu hồi hoặc xoay vòng token có nguy cơ bị lộ.
- Cloudflare khuyến nghị sáu trụ cột kiểm soát để hạn chế dò quét và truy cập trái phép.
Cloudflare cảnh báo framework pentest AI tự động mở rộng dò quét hạ tầng Internet
Cloudflare cảnh báo ARTEX và các framework pentest AI tương tự có thể tự động mở rộng dò quét, thử nghiệm dịch vụ lộ Internet và hỗ trợ di chuyển ngang khi kết hợp thông tin xác thực bị đánh cắp. Ưu tiên rà soát token, thu hẹp quyền và áp dụng các lớp kiểm soát được khuyến nghị.
Nội dung bài viết
Cloudflare cảnh báo các framework pentest AI tự động như ARTEX đang mở rộng quy mô dò quét và khai thác hạ tầng lộ Internet. Trong các sự cố được Cloudforce One điều tra, thông tin xác thực bị đánh cắp cũng được dùng để pivot giữa môi trường hyperscaler và Cloudflare.
Tổng quan và thông tin kỹ thuật
ARTEX và các framework tương tự điều phối AI agent cùng công cụ pentest để tự động lập bản đồ mục tiêu, dò tìm điểm yếu và thực hiện các bước tấn công. Các agent có thể hoạt động song song, lập đồ thị tài sản và mục tiêu, sau đó quan sát, ưu tiên và thử nghiệm dịch vụ lộ ra ngoài.
Trong các sự cố được điều tra, tác nhân đe dọa dùng token API tĩnh, không hết hạn trong pipeline CI/CD, có quyền truy cập rộng và không giới hạn IP hoặc tốc độ. Cloudflare ghi nhận việc dùng token để pivot giữa môi trường hyperscaler và Cloudflare.
Phạm vi ảnh hưởng
Thông tin cảnh báo tập trung vào hạ tầng và dịch vụ lộ Internet, các ứng dụng web, cùng thông tin xác thực có quyền truy cập rộng trong pipeline CI/CD. Đặc biệt cần chú ý token API tĩnh, không hết hạn và không bị giới hạn theo IP hoặc tốc độ. Hồ sơ không xác định nhánh phiên bản phần mềm bị ảnh hưởng.
Cơ chế và tác động
Các framework có thể tự động quan sát và thử nghiệm dịch vụ công khai để tìm điểm yếu; khi kết hợp thông tin xác thực bị đánh cắp, tác nhân có thể dùng chúng để pivot giữa các môi trường. Cloudflare cũng quan sát các nỗ lực duy trì hiện diện và xác thực token phiên của ứng dụng bên thứ ba.
Các dấu hiệu được ghi nhận gồm Worker mới có tên artex-*, artex-pgrecon-*, artex-pgw-* hoặc artex-do-* kèm hậu tố chữ-số; lưu lượng vượt 69 yêu cầu mỗi phút trên nhiều phần hạ tầng; và 400 yêu cầu dump cơ sở dữ liệu trong một giờ. Đây là dấu hiệu quan sát được trong các sự cố, không tự chứng minh rằng một hệ thống có dấu hiệu đó đã bị xâm nhập.
Khắc phục và giảm thiểu
Ưu tiên rà soát các ứng dụng và dịch vụ lộ Internet, token API và hoạt động bất thường.
Rà soát thông tin xác thực trong CI/CD; tránh token tĩnh không hết hạn và quyền truy cập rộng. Với token có nguy cơ bị lộ, giảm quyền cần thiết, hạn chế theo IP và tốc độ, rồi thu hồi hoặc xoay vòng token.
Áp dụng sáu trụ cột Modern Security Model được Cloudflare khuyến nghị:
- Triển khai WAF với quy tắc nâng cao như giới hạn tốc độ.
- Phát hiện bất thường trên các ứng dụng web khách hàng truy cập và triển khai Bot Defense.
- Yêu cầu Identity-Gated Access cho ứng dụng web nội bộ và bên ngoài có rủi ro cao.
- Thực thi schema đã được xác thực cùng các kiểm soát bảo mật rõ ràng.
- Sử dụng Threat Intelligence để tăng khả năng quan sát tấn công.
Nguồn tham khảo
Bài viết liên quan
Synology DiskStation DS925+: lỗ hổng làm lộ thông tin trong C2 Identity Plugin
Zero Day Initiative cảnh báo lỗ hổng CVE-2025-14713 trong C2 Identity Plugin trên Synology DiskStation DS925+. Kẻ tấn công ở mạng lân cận, không cần xác thực, có thể làm lộ thông tin nhạy cảm, gồm thông tin xác thực lưu trữ. Synology đã phát hành bản cập nhật khắc phục; hãy kiểm tra và cập nhật…
Cairn được dùng trong 25 chiến dịch tấn công tự động nhắm vào ít nhất 19 tổ chức
Unit 42 cho biết nhóm CL-STA-1238 đã dùng framework AI Cairn cùng Zhipu GLM và DeepSeek trong 25 chiến dịch nhắm ít nhất 19 tổ chức. Mười tổ chức bị truy cập trái phép hoặc mất dữ liệu; các đơn vị liên quan nên rà soát tài khoản, thông tin xác thực và dấu hiệu di chuyển ngang.
Unit 42 ghi nhận ARTEX và công cụ red teaming AI bị dùng để xâm nhập
Unit 42 ghi nhận tác nhân tấn công dùng ARTEX và công cụ red teaming dựa trên AI để tự động dò quét, thử nghiệm và xâm nhập tài sản internet-facing. Rà soát ưu tiên trang đặt lại mật khẩu, API, luồng định danh và dịch vụ cloud; tập trung log, phát hiện hành vi tự động và chặn tại network edge.
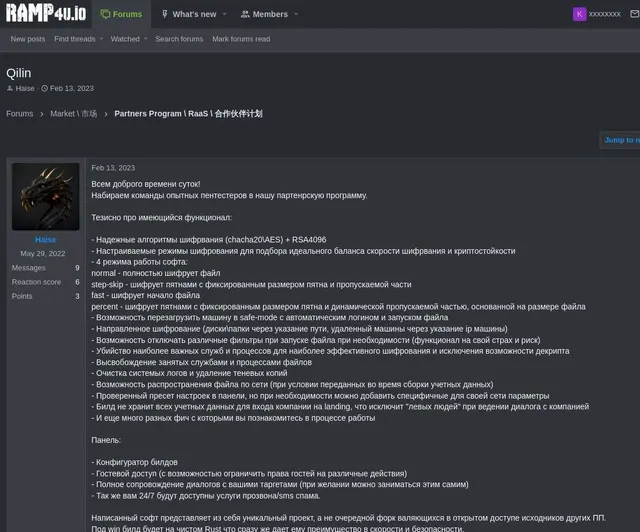
Qilin: mô hình ransomware tống tiền kép và cách tổ chức rà soát nguy cơ
Qilin là nhóm ransomware-as-a-service hoạt động từ tháng 9/2022, sử dụng cộng tác viên để xâm nhập tổ chức và triển khai mã hóa. Nhóm đánh cắp dữ liệu trước khi mã hóa rồi đe dọa công bố; tổ chức nên ưu tiên rà soát khả năng phát hiện xâm nhập, đánh cắp dữ liệu và mã hóa trái phép.