
Tóm tắt nhanh
- Unit 42 phân tích Falcon C2, framework điều khiển implant chạy trong trình duyệt.
- Các chiến dịch nhắm vào cơ quan chính phủ; implant có thể đánh cắp dữ liệu và phát tán Antino.
- Ưu tiên rà soát dấu hiệu xâm nhập trình duyệt, tiện ích Chrome bất thường và hoạt động C2 liên quan.
Falcon C2 nhắm vào cổng webmail và ứng dụng web chính phủ: rà soát trình duyệt
Unit 42 phân tích Falcon C2, framework điều khiển implant trong trình duyệt, được dùng để xâm nhập cổng webmail và ứng dụng web chính phủ, đánh cắp dữ liệu và phát tán Antino. Các tổ chức liên quan nên ưu tiên rà soát dấu hiệu xâm nhập trình duyệt và tiện ích Chrome bất thường.
Nội dung bài viết
Unit 42 phân tích Falcon C2, còn gọi là XG hoặc Xiàng Gē, được sử dụng trong các chiến dịch nhắm vào cổng webmail và ứng dụng web chính phủ. Bài viết của Palo Alto Unit 42 mô tả cách framework này điều khiển implant trong trình duyệt, đánh cắp dữ liệu và phân phối implant Antino.
Tổng quan và thông tin kỹ thuật
Falcon là framework command-and-control viết bằng NodeJS, điều khiển implant JavaScript chạy trong trình duyệt của nạn nhân. Unit 42 ghi nhận các chiến dịch từ tháng 3 đến tháng 5 năm 2026 và đánh giá với độ tin cậy cao rằng Falcon có những điểm tương đồng kỹ thuật đáng kể với PeckBirdy, có thể là các biến thể của cùng framework.
| Thông tin | Chi tiết |
|---|---|
| Tên | Falcon C2; còn gọi là XG hoặc Xiàng Gē |
| Loại | Framework command-and-control viết bằng NodeJS |
| Implant liên quan | Antino; sử dụng Microsoft OneDrive làm kênh C2 |
| Đánh giá về PeckBirdy | Unit 42 đánh giá với độ tin cậy cao rằng Falcon và PeckBirdy là các biến thể của cùng framework |
Phạm vi ảnh hưởng
Các chiến dịch được ghi nhận nhắm vào cơ quan chính phủ tại một quốc gia Trung Đông và bốn quốc gia Đông Nam Á. Đối tượng gồm bộ ngoại giao, quốc phòng, nội vụ và cơ quan thực thi pháp luật. Hồ sơ xác định mục tiêu là cổng webmail và ứng dụng web chính phủ; không nêu nhánh phiên bản sản phẩm bị ảnh hưởng.
Cơ chế và tác động
Kẻ tấn công chèn JavaScript độc hại vào cổng webmail và ứng dụng web chính phủ. Khi nạn nhân truy cập, máy chủ Falcon tạo implant được làm rối riêng cho phiên trình duyệt; implant có thể sideload tiện ích mở rộng Chrome độc hại và đánh cắp mật khẩu, email, cookie phiên cùng nội dung liên lạc.
Implant tạo mã định danh phiên bền vững trong local storage, cookie và bộ nhớ tiện ích mở rộng. Falcon duy trì liên lạc bằng WebSocket mã hóa TLS, gửi heartbeat mỗi phút và hỗ trợ giao thức Comet, trong đó dữ liệu trao đổi không được mã hóa. Falcon cũng phân phối Antino, sử dụng Microsoft OneDrive làm kênh C2.
Khắc phục và giảm thiểu
- Ưu tiên rà soát: Các tổ chức chính phủ và đơn vị vận hành cổng webmail hoặc ứng dụng web nên rà soát dấu hiệu xâm nhập trình duyệt, tiện ích Chrome bất thường và hoạt động C2 liên quan.
- Sản phẩm và dịch vụ bảo vệ được nêu: Palo Alto Networks liệt kê Advanced WildFire; Advanced URL Filtering và Advanced DNS Security; Cortex XDR và XSIAM; Cortex Agentic Endpoint Security; Prisma Browser; Idira Endpoint Privilege Manager (EPM); và Idira Identity and Access Management (IAM).
- Thông tin tình báo: Unit 42 Threat Intel Services và Deep and Dark Web Service có thể cung cấp thông tin tình báo, trao đổi với chuyên gia và theo dõi mức độ phơi nhiễm.
- Nghi ngờ bị xâm nhập: Liên hệ Unit 42 Incident Response nếu nghi ngờ bị xâm nhập hoặc có sự cố khẩn cấp.
Nguồn tham khảo
Bài viết liên quan
Cloudflare cảnh báo framework pentest AI tự động mở rộng dò quét hạ tầng Internet
Cloudflare cảnh báo ARTEX và các framework pentest AI tương tự có thể tự động mở rộng dò quét, thử nghiệm dịch vụ lộ Internet và hỗ trợ di chuyển ngang khi kết hợp thông tin xác thực bị đánh cắp. Ưu tiên rà soát token, thu hẹp quyền và áp dụng các lớp kiểm soát được khuyến nghị.
Cairn được dùng trong 25 chiến dịch tấn công tự động nhắm vào ít nhất 19 tổ chức
Unit 42 cho biết nhóm CL-STA-1238 đã dùng framework AI Cairn cùng Zhipu GLM và DeepSeek trong 25 chiến dịch nhắm ít nhất 19 tổ chức. Mười tổ chức bị truy cập trái phép hoặc mất dữ liệu; các đơn vị liên quan nên rà soát tài khoản, thông tin xác thực và dấu hiệu di chuyển ngang.
Unit 42 ghi nhận ARTEX và công cụ red teaming AI bị dùng để xâm nhập
Unit 42 ghi nhận tác nhân tấn công dùng ARTEX và công cụ red teaming dựa trên AI để tự động dò quét, thử nghiệm và xâm nhập tài sản internet-facing. Rà soát ưu tiên trang đặt lại mật khẩu, API, luồng định danh và dịch vụ cloud; tập trung log, phát hiện hành vi tự động và chặn tại network edge.
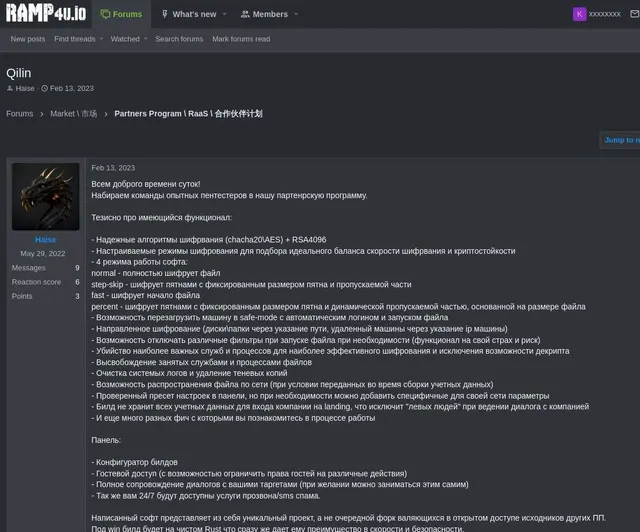
Qilin: mô hình ransomware tống tiền kép và cách tổ chức rà soát nguy cơ
Qilin là nhóm ransomware-as-a-service hoạt động từ tháng 9/2022, sử dụng cộng tác viên để xâm nhập tổ chức và triển khai mã hóa. Nhóm đánh cắp dữ liệu trước khi mã hóa rồi đe dọa công bố; tổ chức nên ưu tiên rà soát khả năng phát hiện xâm nhập, đánh cắp dữ liệu và mã hóa trái phép.